Útoky hackerů během pandemie vzrostly
- 10 Srp, 2020
- Posted by Centrum kyberbezpečnosti
Podle Evropské unie a NATO aktivita hackerů během koronavirové pandemie vzrostla. Rizikem ale na internetu je i zásah do soukromí a sbírání dat o uživatelích.

Podle Evropské unie a NATO aktivita hackerů během koronavirové pandemie vzrostla. Rizikem ale na internetu je i zásah do soukromí a sbírání dat o uživatelích.
Rodina řešení YSoft SAFEQ Cloud a dalších On-premise služeb přináší bezproblémové řízení tisku prostřednictvím cloudu včetně integrace s nástrojem Universal Print společnosti Microsoft.

Na trhu cloud/edge bezpečnostních aplikací pro tisk se objevily novinky od Y Soft. Firma představila novou rodinu produktů na bázi cloud/edge computingu s názvem YSoft OMNI Series™.
Průzkum Avastu odhalil, že během letošní karantény v období od března do června došlo ve srovnání s lednem a únorem k 51{577281bce7f10dfa40ef5ee3ad4165e515c89f2793a3afe7d36a0bd55de95c31} nárůstu používání špehovacích aplikací spyware a zejména stalkerware.

Do Česka se vracejí útoky, které kvůli pandemii oslabily. Nejčastějším terčem jsou hesla. Útoky na hesla zůstávají nejvážnější hrozbou pro české uživatele. Zpravidla se šíří spamem a získávají hesla uložená v prohlížečích.

V Česku hrozí napadení 22 {577281bce7f10dfa40ef5ee3ad4165e515c89f2793a3afe7d36a0bd55de95c31} domácím a 15 {577281bce7f10dfa40ef5ee3ad4165e515c89f2793a3afe7d36a0bd55de95c31} firemním počítačům. To jsou hlavní zjištění průzkumu Avast Global PC Risk Report 2020, který odhaluje hlavní nebezpečí pro domácí a firemní počítače.

Avast nahlásil Google Play 47 adwarových aplikací. Vydávaly se za hry. V současnosti je 17 z nich stále aktivních, Google je však již prověřuje. Tyto aplikace jsou součástí rodiny HiddenAds a obsahují trojského koně.

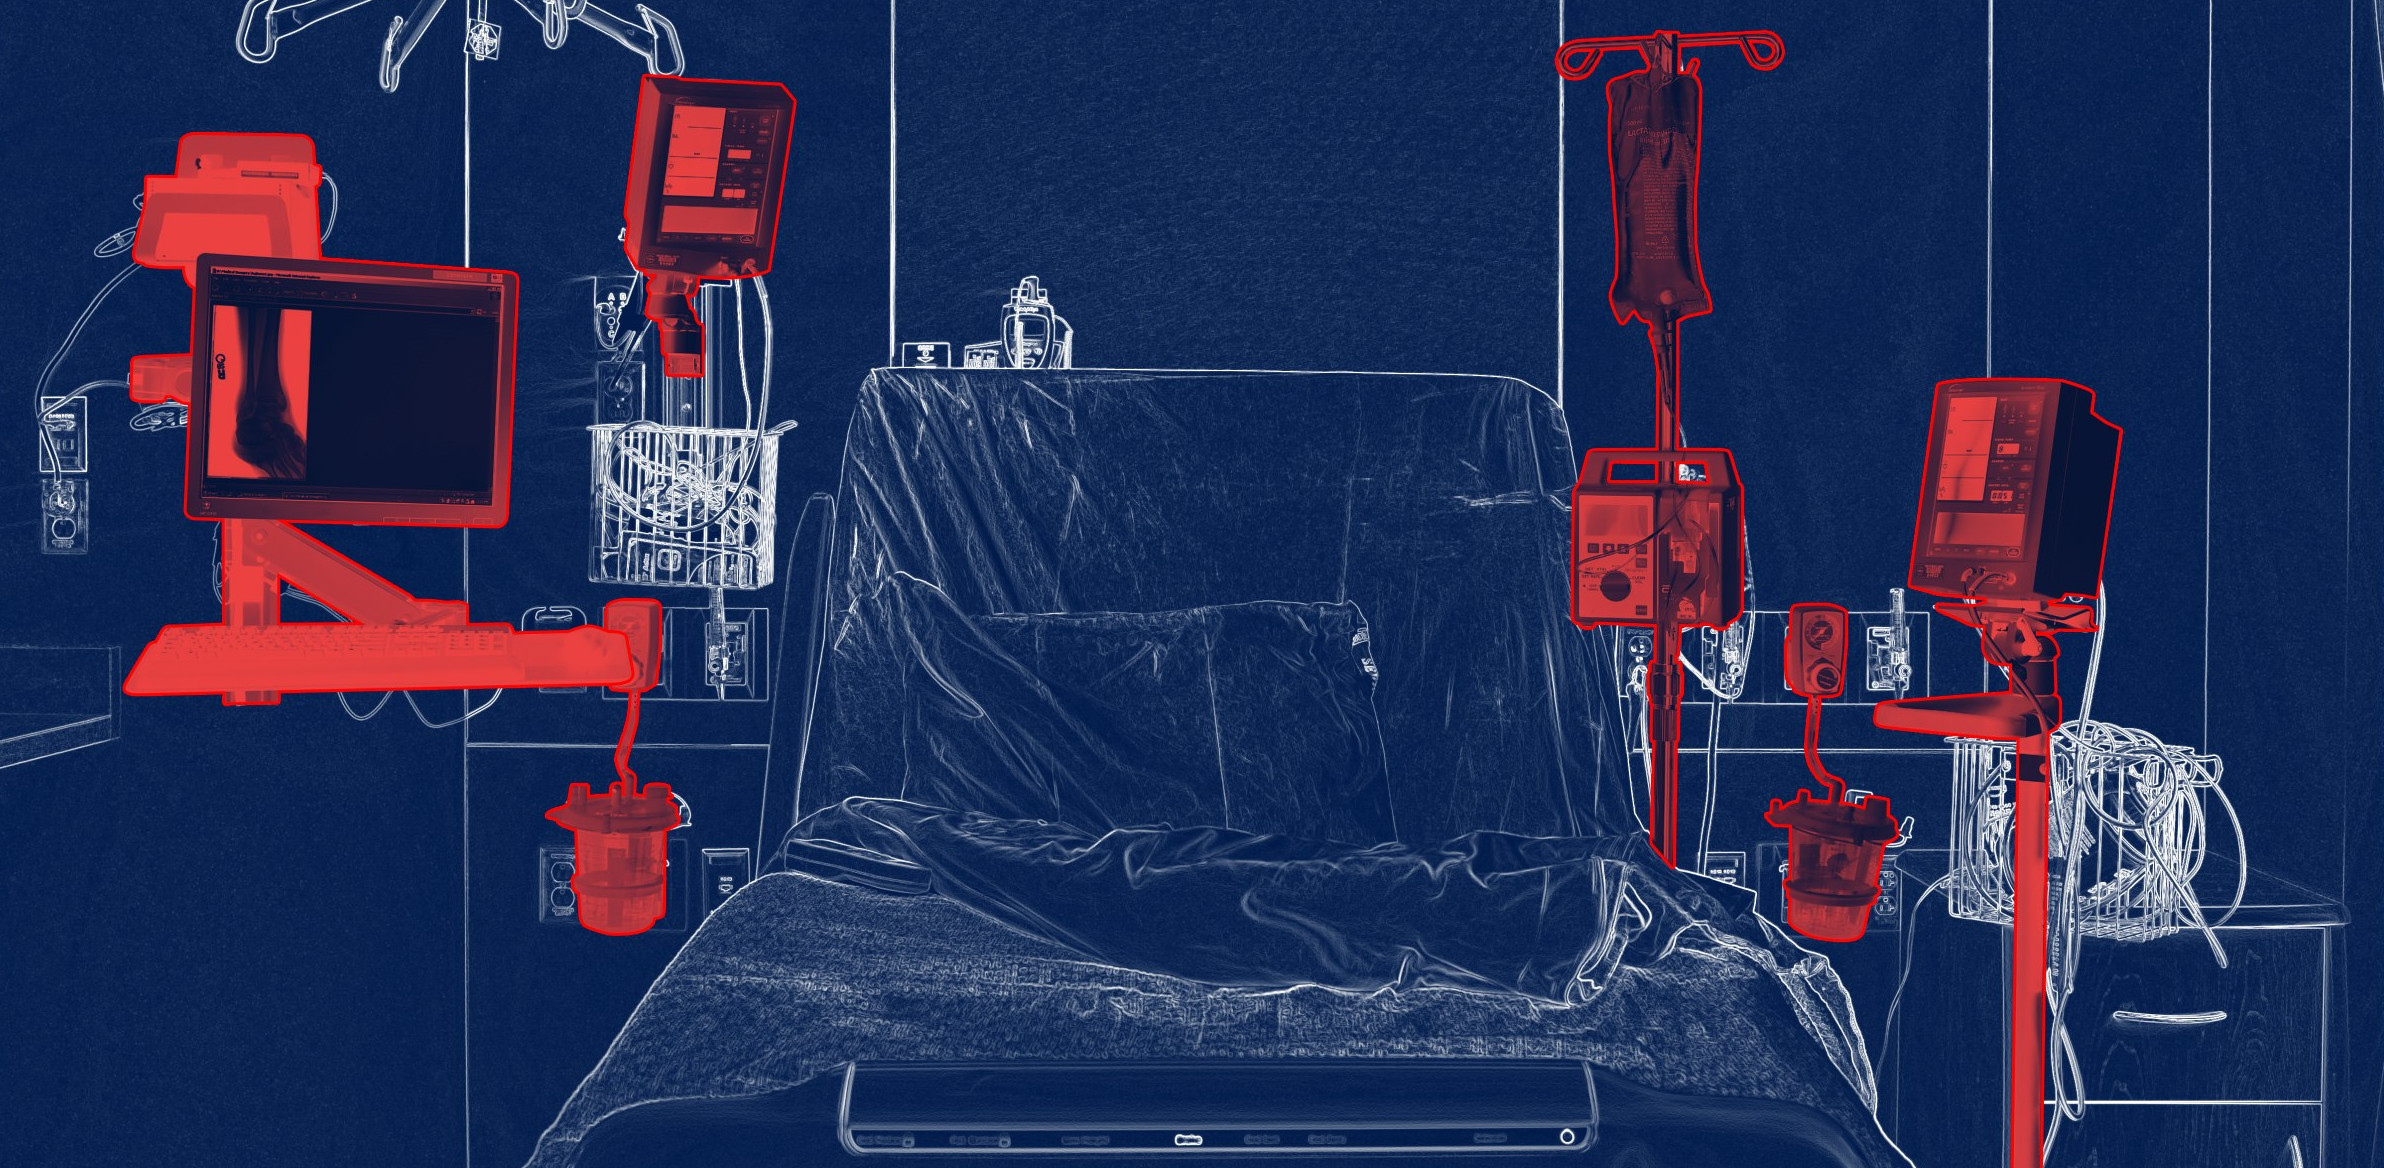
Od mobilních testovacích center, po smluvní testování, až po poskytování nezištné péče o pacienty se zdravotnické organizace na celém světě postavily výzvě COVID-19. Bohužel kvůli rychlé reakci se během této bezprecedentní doby špatní hráči snažili útoky na nemocnice shromažďovat osobní zdravotnické údaje lidí.

Propojení YSoft SafeQ a zdravotnického systému Epic zvýší zabezpečení a ochranu dat pacientů. Novinka zajišťuje dodržování předpisů v oblasti tisku zdravotních záznamů a významně snižuje náklady na IT infrastrukturu

Bezpečnostní experti zveřejnili analýzu útoků na středoasijské firmy a instituce. Šlo o takzvaný APT útok (advanced persistent threat; pokročilé trvalé hrozby).
Na rozboru vzorků malwaru z dílny hackerů, kteří špehovali telekomunikační a plynárenské společnosti a státní instituci ve Střední Asii, spolupracoval Avast s experty ze společnosti ESET.
Každé heslo představuje pro kyberzločince cestu do vašeho zařízení. Samozřejmě musí nejprve uhodnout jeho přesné znění. Díky umělé inteligenci však kyberzločinci zvládnou vyzkoušet tisíce různých hesel za minutu. Uhodnout to vaše je tak stále jednodušší.
Experti z Avastu a Esetu identifikovali virus, který ohrožuje nemocnice. Lze ho obejít stiskem tří kláves.

Bezpečnostní vylepšení při zadávání tiskových úloh oznámila společnost Y Soft, kdy její softwarový nástroj YSoft SafeQ nově zajistí bezpečný tisk z ERP programu SAP.

Na základě usnesení vlády ČR č. 334 ze dne 30. března 2020 o přijetí krizového opatření s účinností ode dne 31. března 2020 od 00:00 hod. do 12. dubna 2020 platí výjimky z omezení cestování i pro povinné osoby dle zákona o kybernetické bezpečnosti. Tato výjimka z omezení cestování se vztahuje na zákaz vstupu na území České republiky a zákaz vycestování z území České republiky.

Národní úřad pro kybernetickou a informační bezpečnost má od 20. března nového ředitele. Stal se jím brigádní generál a bývalý velitel speciálních sil Karel Řehka.

Úspěšný produkt Windows Defender od společnosti Microsoft změní jméno a bude dostupný i na dalších platformách. Podle informací na blogu Microsoftu by již měla být k dispozici verze pro Linux a ve vývoji jsou verze pro mobilní operační systémy Android a iOS pod názvem Microsoft Defender. Více: https://www.microsoft.com/cs-cz/microsoft-365/windows/microsoft-defender-atp

Ve čtvrtek 16. ledna se v hotelu Botanique na Florenci na Praze 8 koná další ročník KYBERBEZPEČNOST V SÍŤOVÝCH ODVĚTVÍCH.

Počítače OKD ochromil hackerský útok, společnost proto z bezpečnostních důvodů přerušila těžbu ve všech svých dolech na Karvinsku. Ochromena je počítačová síť firmy, řekl mluvčí OKD Ivo Čelechovský. Firma už zahájila reinstalace nejdůležitějších stanic a obnovu systémů, jež budou kvůli zajištění těžby a bezpečnosti pracovat v oddělené malé síti, kterou počítačoví experti nyní vytvoří. Analýza viru bude k dispozici až v novém roce a kompletní obnova dat bude časově náročná.

Provoz benešovské nemocnice ochromil počítačový kryptovirus, který v noci na středu napadl nemocniční počítačový systém.
Stát příliš nehlídá IT systémy nemocnic. Hackeři cílí na menší špitály, mají slabší zabezpečení.
Hackeři zablokují soubory s daty o zdravotním stavu pacientů a následně požadují výkupné za uvolnění těchto citlivých informací.

Starým systémům elektráren hrozí hackerské útoky, varuje kybernetický úřad. Jejich výměna je ale drahá.

V úterý 24.9. 2019 se v smíchovském Paspově sále uskutečnila konference Kyberbezpečnost ve veřejné správě, jejímž partnerem bylo i Centrum kybernetické bezpečnosti.
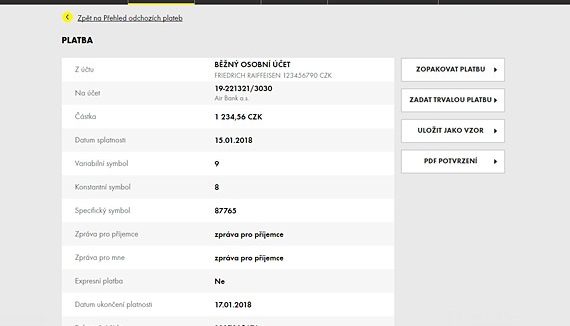
Banky v Česku mají od 14. září ověřovat platby svých klientů minimálně dvěma různými způsoby. Vyžaduje to evropská směrnice zpřísňující pravidla elektronických plateb. Dvoufaktorové ověřování nyní musí být z různých kategorií, a to nejen pro přihlášení do účtu, ale i pro potvrzení platby. Dvoufaktorové ověření znamená, že k ověření uživatele musí být použita kombinace alespoň

Letiště Václava Havla vyloučilo z výběrového řízení na sedm celotělových skenerů čínské firmy Huawei a ZTE. K tomuto kroku přistoupilo na základě loňského varování Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB).

Kyberútoků neustále přibývá. Řada útoků a hrozeb se dotýká právě informačních systémů veřejné správy, které představují obzvláště zranitelné cíle. Cílem konference Kyberbezpečnost pro veřejnou správu je zorientovat se v legislativních změnách a ukázat jejich dopady v praxi a také poskytnout ucelený vhled do problematiky kybernetické bezpečnosti běžné IT infrastruktury. Další ročník konferencí, jíž je Centrum kyberbezpečnosti partnerem.

Podle Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB) stála za červnovým útokem na servery ministerstva zahraničí cizí státní moc. Podle Deníku N by se mělo jednat o ruskou rozvědku GRU. Deníku N to prý potvrdily tři vysoko postavené zdroje z diplomacie a dalších státních institucí, které jsou obeznámené s vyšetřováním nejnovějšího útoku.

Analytik Centra kyberbezpečnosti komentuje pro TV Prima vývoj ohledně situace se zabezpečením ICT systémů Ministerstva vnitra.
Rada Města Kladno v pondělí 3. 7. 2019 odvolala jednatele městské společnosti Divadla Kladno s.r.o. Jedním z uvedených důvodů byly předražené IT zakázky pro firmu SJCOM s.r.o. Firma jen od ledna 2018 do voleb v listopadu inkasovala dle přehledu faktur od divadla dotovaného z veřejných peněz zhruba 1,2 milionu Kč.

Y Soft spouští YSoft Clerbo – HR nástroj pro komplexní správu procesu Pre- a Onboardingu. Clerbo zlepšuje HR procesy – zvýší loajalitu, retenci a produktivitu zaměstnanců. HR manažeři mají informace o průběhu vstupu nováčků do firmy bezpečně v jednom systému.

Ředitel integrity stránky Twitteru Yoel Roth na svém blogu informoval o zablokování falešných účtů, které slouží propagandě a informační válce. Nejvíce se jednalo o uživatele z Íránu – 4779 účtů. Zrušení se nevyhnuly ani účty ze Španělska (130 účtů), Venezuely (33 účtů) nebo Ruska (4 účty).