Pozvánka: Konference Kyberbezpečnost v síťových odvětvích – čtvrtek 16.1.
- 13 Led, 2020
- Posted by Centrum kyberbezpečnosti
Ve čtvrtek 16. ledna se v hotelu Botanique na Florenci na Praze 8 koná další ročník KYBERBEZPEČNOST V SÍŤOVÝCH ODVĚTVÍCH.

Ve čtvrtek 16. ledna se v hotelu Botanique na Florenci na Praze 8 koná další ročník KYBERBEZPEČNOST V SÍŤOVÝCH ODVĚTVÍCH.

Zajímá vás, jaké hrozby vás skutečně ohrožují, jaké jsou následky jednotlivých kybernetických útoků, a jak jste vůči těmto kybernetickým útokům odolní? Zmapování skutečného stavu kyberbezpečnosti v České republice se věnuje průzkum na portálu Clever and Smart Miroslava Čermáka, který nás požádal o podporu a zveřejnění. Dotazník vyplníte zhruba za necelých 10 minut.

Počítače OKD ochromil hackerský útok, společnost proto z bezpečnostních důvodů přerušila těžbu ve všech svých dolech na Karvinsku. Ochromena je počítačová síť firmy, řekl mluvčí OKD Ivo Čelechovský. Firma už zahájila reinstalace nejdůležitějších stanic a obnovu systémů, jež budou kvůli zajištění těžby a bezpečnosti pracovat v oddělené malé síti, kterou počítačoví experti nyní vytvoří. Analýza viru bude k dispozici až v novém roce a kompletní obnova dat bude časově náročná.

Analytik Centra kyberbezpečnosti Luděk Sefzig odpovídal Blesk.cz na možná rizika focení a sdílení nahých fotografií dětí v soukromých albech, veřejných úložištích a poradnách pro maminky. Jaká jsou největší rizika?

Provoz benešovské nemocnice ochromil počítačový kryptovirus, který v noci na středu napadl nemocniční počítačový systém.
Stát příliš nehlídá IT systémy nemocnic. Hackeři cílí na menší špitály, mají slabší zabezpečení.
Hackeři zablokují soubory s daty o zdravotním stavu pacientů a následně požadují výkupné za uvolnění těchto citlivých informací.

Starým systémům elektráren hrozí hackerské útoky, varuje kybernetický úřad. Jejich výměna je ale drahá.

V úterý 24.9. 2019 se v smíchovském Paspově sále uskutečnila konference Kyberbezpečnost ve veřejné správě, jejímž partnerem bylo i Centrum kybernetické bezpečnosti.
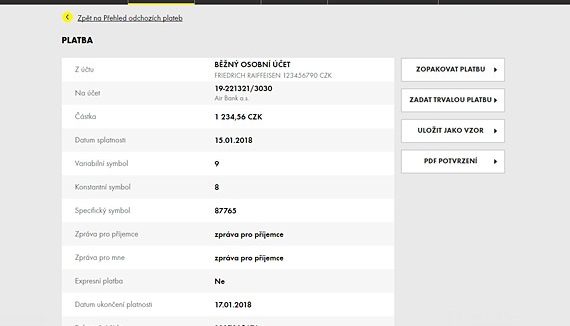
Banky v Česku mají od 14. září ověřovat platby svých klientů minimálně dvěma různými způsoby. Vyžaduje to evropská směrnice zpřísňující pravidla elektronických plateb. Dvoufaktorové ověřování nyní musí být z různých kategorií, a to nejen pro přihlášení do účtu, ale i pro potvrzení platby. Dvoufaktorové ověření znamená, že k ověření uživatele musí být použita kombinace alespoň

Letiště Václava Havla vyloučilo z výběrového řízení na sedm celotělových skenerů čínské firmy Huawei a ZTE. K tomuto kroku přistoupilo na základě loňského varování Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB).

Kyberútoků neustále přibývá. Řada útoků a hrozeb se dotýká právě informačních systémů veřejné správy, které představují obzvláště zranitelné cíle. Cílem konference Kyberbezpečnost pro veřejnou správu je zorientovat se v legislativních změnách a ukázat jejich dopady v praxi a také poskytnout ucelený vhled do problematiky kybernetické bezpečnosti běžné IT infrastruktury. Další ročník konferencí, jíž je Centrum kyberbezpečnosti partnerem.

Podle Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB) stála za červnovým útokem na servery ministerstva zahraničí cizí státní moc. Podle Deníku N by se mělo jednat o ruskou rozvědku GRU. Deníku N to prý potvrdily tři vysoko postavené zdroje z diplomacie a dalších státních institucí, které jsou obeznámené s vyšetřováním nejnovějšího útoku.

Analytik Centra kyberbezpečnosti komentuje pro TV Prima vývoj ohledně situace se zabezpečením ICT systémů Ministerstva vnitra.

Aerolinky British Airways od britského Úřadu na ochranu osobních údajů obdržely pokutu ve výši více než 183 milionů liber, tedy více než 5 miliard korun. Důvodem bylo odcizení údajů o statisících platebních karet zákazníků, kteří zakoupili letenky v mobilní aplikaci a na webových stránkách dopravce.
Rada Města Kladno v pondělí 3. 7. 2019 odvolala jednatele městské společnosti Divadla Kladno s.r.o. Jedním z uvedených důvodů byly předražené IT zakázky pro firmu SJCOM s.r.o. Firma jen od ledna 2018 do voleb v listopadu inkasovala dle přehledu faktur od divadla dotovaného z veřejných peněz zhruba 1,2 milionu Kč.

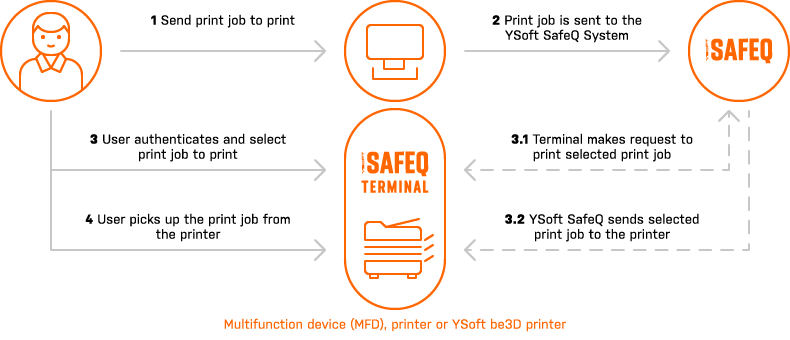
Y Soft spouští YSoft Clerbo – HR nástroj pro komplexní správu procesu Pre- a Onboardingu. Clerbo zlepšuje HR procesy – zvýší loajalitu, retenci a produktivitu zaměstnanců. HR manažeři mají informace o průběhu vstupu nováčků do firmy bezpečně v jednom systému.

Ředitel integrity stránky Twitteru Yoel Roth na svém blogu informoval o zablokování falešných účtů, které slouží propagandě a informační válce. Nejvíce se jednalo o uživatele z Íránu – 4779 účtů. Zrušení se nevyhnuly ani účty ze Španělska (130 účtů), Venezuely (33 účtů) nebo Ruska (4 účty).

Ačkoliv Apple požaduje po vývojářích aplikací pro iOS, aby využívali šifrované přenosy dat, podle průzkumu tak nečiní. Dvě třetiny z více než 30 000 aplikací nejčastěji využívaných zaměstnanci firem šifrování obchází.

Uživatelé GSuite, kancelářského řešení od společnosti Google, získají od 25. 6. 2019 možnost zasílat důvěrné emaily. Zároveň půjde nastavit doba, po které se zpráva smaže. Omezit půjde i tisk emailu a jeho přeposílání.

Český tým expertů na kybernetickou bezpečnost uspěl na největším a nejkomplexnějším cvičení světa Locked Shield 2019. V estonském Tallinnu skončili v konkurenci dalších 22 týmů na druhém místě.
Umělá inteligence se dostává do popředí v mnoha oborech a kyberbezpečnost není výjimkou. Přední hráči v oboru IT bezpečnosti se výzkumu umělé inteligence i strojového učení věnují již řadu let.
„Současné politické klima na evropské úrovni má spíše tendenci k omezení šifrování. Naopak ze strany technologů a firem je snaha nabídnout uživatelům soukromí a kvalitní zabezpečení,“ říká analytik Centra kyberbezpečnosti Luděk Sefzig.
Čtyři podnikové trendy pro rok 2019: Bezpečnost, umělá inteligence, cloud a blockchain – tato svatá čtveřice bude v letošním roce stát v popředí pozornosti firem napříč odvětvími.
Na Ulož.to jsou volně přístupné výplatní pásky i lékařské zprávy, varuje analýza. Na nebezpečí některých datových úložišť upozorňuje i analytik Centra kybernetické bezpečnosti Luděk Sefzig.
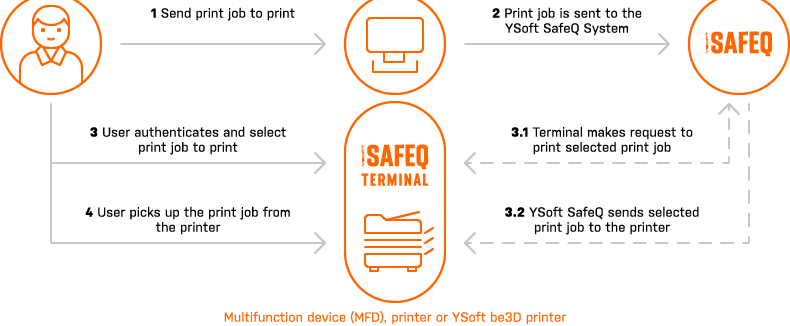
Studie Quocirca označila tisk jako 2. nejvíce znepokojující bezpečnostní faktor pro organizace (66 {577281bce7f10dfa40ef5ee3ad4165e515c89f2793a3afe7d36a0bd55de95c31}), hned za cloudovými službami (69 {577281bce7f10dfa40ef5ee3ad4165e515c89f2793a3afe7d36a0bd55de95c31}).

Zatímco vláda v pátek ráno projednávala stížnost čínské firmy na české úřady kvůli jejich varování před produkty Huawei, specialista na kybernetickou bezpečnost Martin Půlpán má jasno. Huawei je podle něj hrozbou.
Hacker Martin Gottesfeld z Massachusetts zaútočil na dětskou nemocnici v Bostonu a na dva týdny vyřadil i další systémy zařízení pečujících o děti. U soudu nad činem neprojevil lístost a dostal tak 10 letý trest odnětí svobody.
Prudký rozvoj informačních technologií doprovází podobně rychlý růst tzv. kyberkriminality. Zatímco v roce 2011 policie řešila 1502 těchto trestných činů, loni jich bylo 5654.

Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) varoval před používáním softwaru i zařízení čínských společností Huawei Technologies Co., Ltd. a ZTE Corporation. Používání těchto prostředků podle úřadu představuje bezpečnostní hrozbu.

Hostem Centra kyberbezpečnosti byl Ondřej Kubeček, expert na bezpečnost a EMM řešení (Enterprise Mobility Management).